Transitie naar 'Office in de Cloud' bij Strato
Algemeen
De klant migreert zijn infrastructuur naar een Linux-gebaseerd ecosysteem om volledige digitale soevereiniteit te waarborgen.
Deze stap brengt de primaire bedrijfsvoering onder bij Europese cloudservices om strikte naleving van regionale
privacywetgeving te garanderen en geopolitieke afhankelijkheden te beperken.
Voorwaarden
- Digitale soevereiniteit: Onafhankelijk opereren in de digitale wereld zonder buitenlandse afhankelijkheid.
- Data residency: Waarborgen dat data uitsluitend binnen Europese grenzen wordt opgeslagen en verwerkt.
- Technologische autonomie: Vrijheid van proprietaire ecosystemen en buitenlandse jurisdicties.
- Open strategische autonomie: Verminderen van afhankelijkheid van niet-Europese techgiganten.
Implementatie
De implementatie is opgebouwd rond een centraal gehoste Linux-omgeving in het Strato-datacenter in Europa, gecombineerd met een beveiligde VPN-tunnel naar het lokale on-premises netwerk van de klant.
Centraal in de opzet staat een dedicated host (office.example.com) waarop twee LXC-containers draaien.
De primaire container (kde) biedt een volledige KDE-desktopomgeving met een geïntegreerde CUPS-printserver
en een Nginx-webserver, en fungeert tevens als WireGuard VPN-client. Een tweede container (search) draait hiernaast
en is via een lokaal LAN (10.0.3.0/24) verbonden met de kde-container. Beide containers delen toegang tot centraal
beheerde file storage via bind mounts, waarin zich ook de SSL-certificaten bevinden die automatisch worden vernieuwd
door een geplande cronjob.
Gebruikers op het lokale LAN verbinden met de cloud-desktop via het Remote Desktop Protocol (RDP), wat zorgt voor een naadloze, locatie-onafhankelijke kantoorervaring zonder noodzaak voor Windows-licenties of proprietaire desktopsoftware. Alle printopdrachten worden centraal afgehandeld via CUPS in de cloudcontainer, die vier lokale netwerkprinters binnen het on-premises LAN beheert — waaronder A4 kleuren- en zwart-witlaserprinters evenals kleine en standaard labelprinters.
De lokale infrastructuur bestaat uit een WireGuard-geschikte router/switch die fungeert als VPN-serverendpoint, een Synology NAS voor file backup en Git-repositoryhosting (gesynchroniseerd vanuit de cloud via rsync over SSH), en een Windows Server geïntegreerd via SMB voor legacy-compatibiliteit. De versleutelde WireGuard-tunnel tussen de cloudcontainer en de lokale router zorgt ervoor dat alle communicatie tussen het Strato-datacenter en het on-premises netwerk privé en veilig blijft.
Deze architectuur garandeert dat alle data uitsluitend binnen Europese infrastructuur wordt verwerkt en opgeslagen, terwijl medewerkers beschikken over een consistente, volledig beheerde Linux-desktopomgeving die toegankelijk is vanaf elke werkplek binnen het lokale netwerk.
Netwerktopologie
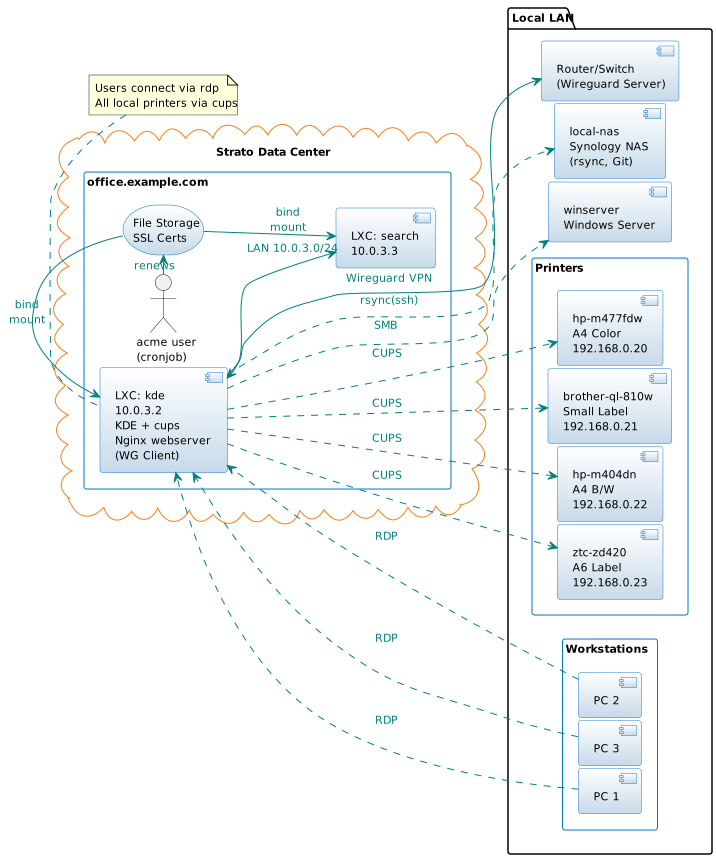
Onderstaand diagram geeft een overzicht van de technische infrastructuur die ten grondslag ligt aan de cloud office-oplossing. Het toont hoe de centraal gehoste omgeving in het Strato-datacenter via een versleutelde VPN-tunnel verbonden is met het lokale netwerk van de klant, waardoor naadloze toegang tot desktopservices, printing en file management vanaf on-premises werkplekken mogelijk wordt.
Mailarchief en Full-Text Search
Ter aanvulling op de cloud office-omgeving is een Dovecot IMAP-server geïntegreerd in de infrastructuur als gedeeld lokaal mailarchief, waardoor alle gebruikers gecentraliseerde toegang hebben tot de gearchiveerde e-mailcorrespondentie.
Een lichte, op Python gebaseerde webapplicatie biedt browsertoegang tot het mailarchief. Om ervoor te zorgen dat bijlagen en office-documenten volledig leesbaar zijn zonder lokale software-installaties, worden alle bestanden on-the-fly naar PDF geconverteerd met behulp van een headless LibreOffice-instantie.
Alle content — zowel het mailarchief als de op de server opgeslagen bestanden — wordt via bind mounts beschikbaar
gesteld aan de search-container, waar de open-source crawler en indexer Fess alles indexeert in één uniforme
full-text search-interface. Hierdoor kunnen gebruikers vanuit één centrale locatie zoeken in e-mails,
bijlagen en documenten.
Alle webgerichte services, inclusief de mailviewer en de search-interface, worden gerouteerd via een
geharde Nginx reverse proxy. TLS/SSL-certificaten worden op de host gegenereerd en via een bind mount
beschikbaar gesteld aan de kde-container, zodat alle traffic versleuteld is en certificaatbeheer
gecentraliseerd en geautomatiseerd blijft.
Dataveiligheid en Backup
Data-integriteit en herstelbaarheid staan centraal in het infrastructuurontwerp. Backups worden uitgevoerd met rdiff-backup, een bewezen open-source backuptool die het beste van twee werelden combineert: het onderhoudt een actuele mirror van de brondata terwijl gelijktijdig reverse differentiële increments worden opgeslagen.
Dit betekent dat de backupdirectory altijd de meest recente staat van de data weerspiegelt, terwijl elke eerdere versie kan worden hersteld over de volledige backuphistorie. Dit alles zonder de opslagoverhead van herhaalde full backups. Rdiff-backup werkt efficiënt via SSH of lokaal en verzendt of kopieert uitsluitend de wijzigingen sinds de laatste backup-run — vergelijkbaar met rsync, maar met het extra voordeel van volledige versioning.
Het backuparchief wordt als read-only filesystem beschikbaar gesteld via rdiff-backup-fs, waardoor beheerders individuele bestanden van elke bewaarde backupdatum kunnen doorbladeren en herstellen zonder restore-commando’s uit te voeren. De gemounte weergave laat alle restore points zien, het werkelijke aantal beschikbare restore points alleen wordt begrensd door het ingestelde retentiebeleid en de beschikbare diskspace op de server. Het backuparchief wordt bewust uitgesloten van de Fess-searchindex, aangezien het blootstellen van meerdere historische kopieën onnodige duplicatie in de zoekresultaten zou veroorzaken.
Voor redundantie wordt de volledige backupdirectory gesynchroniseerd naar twee extra locaties met
rsync: de on-premises Synology NAS op het lokale LAN, en een secundaire offsite-bestemming
bereikbaar via rsync over SSH. Deze drie-locatiestrategie — cloud, lokale NAS en offsite —
garandeert dat data herstelbaar blijft, zelfs bij een volledige uitval van de primaire hostingomgeving.
Tot slot draait het merendeel van de infrastructuur binnen LXC-containers, waardoor de volledige opzet inherent portabel is. Migreren naar een andere hostingprovider, of naar een nieuwere server bij Strato wanneer een OS-upgrade nodig is, is daardoor een eenvoudig proces van het overzetten van de containers in plaats van het volledig opnieuw opbouwen van de omgeving.